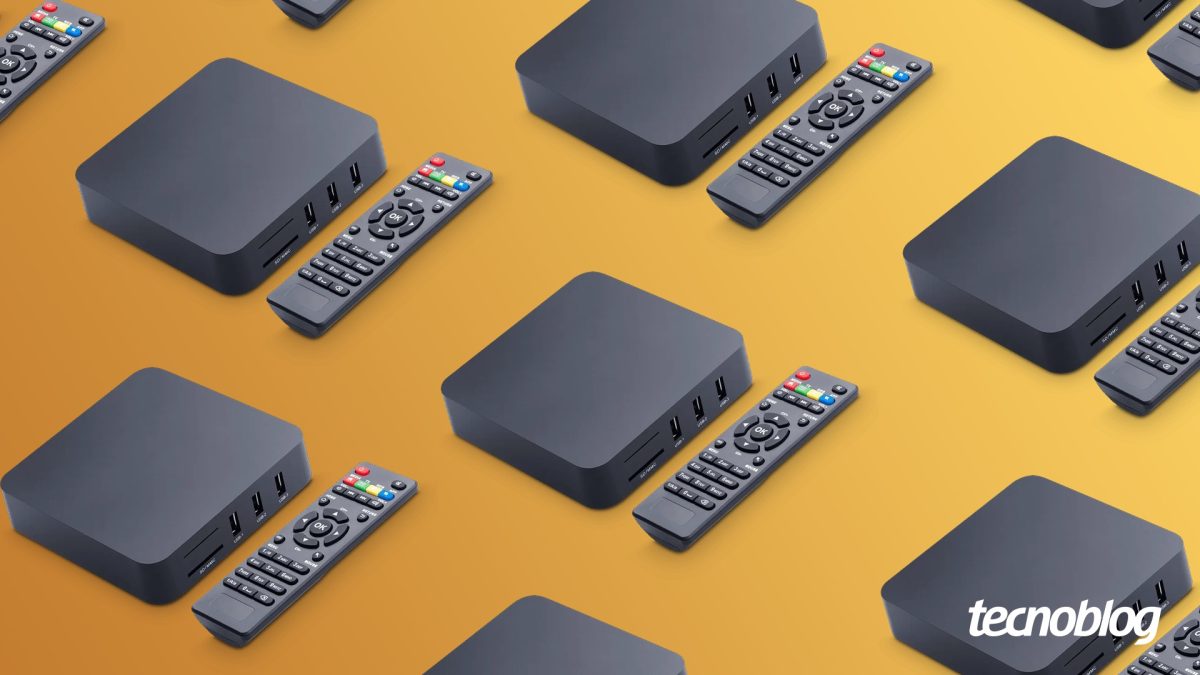
Uma força-tarefa composta por autoridades policiais do Japão e grandes corporações de tecnologia conseguiu desarticular uma gigantesca rede criminosa composta por 1,3 milhão de TV boxes infectadas. A infraestrutura maliciosa operava em mais de 200 territórios ao redor do globo, incluindo o Brasil.
A origem do malware nas unidades Android
A investigação que culminou na queda da rede contou com a participação do Google, Lumen, Human Security, Plume, Synthient e TrendAI. De acordo com o Google, o malware batizado de XCPE foi criado de forma proposital pela fabricante chinesa Videostrong para fins de obtenção de lucro ilícito. Os aparelhos vinham de fábrica equipados com o código malicioso, afetando projetores e set-top boxes comercializados sob diferentes marcas antes mesmo de chegarem aos consumidores finais.
Os dispositivos comprometidos estabeleciam conexão com servidores controlados pelos criminosos assim que acessavam a internet. A investigação apontou que a Videostrong comercializava o acesso a essas unidades para terceiros, viabilizando a instalação de novos módulos de ameaças focados em fraudes publicitárias e redes de proxy residencial.
Impacto ampliado e sanções severas
Além da infraestrutura principal do XCPE, a ofensiva mirou servidores de apoio utilizados para distribuir ameaças adicionais. Com isso, estima-se que a ação conjunta possa ter interrompido o acesso a outros 10 milhões de equipamentos afetados por canais paralelos. Como punição, a fabricante teve suas relações rompidas com o Google, ficando impedida de produzir eletrônicos certificados ou fornecer softwares para parceiros da marca.
Desafios para remoção e cenário no Brasil
Apesar da derrubada dos servidores centrais, a eliminação da infraestrutura não retira automaticamente o XCPE dos equipamentos já comprometidos. O código indesejado pode retornar ao reiniciar o sistema, embora a interrupção da comunicação impeça que os operadores mantenham o controle financeiro e técnico dos aparelhos.
No cenário nacional, o Brasil figura entre as regiões com maior densidade de dispositivos contaminados. A problemática das unidades irregulares é combatida de perto pela Anatel, que intensificou o bloqueio de endereços e URLs piratas, além de exigir critérios rígidos de segurança cibernética na homologação de novos produtos voltados ao mercado brasileiro.