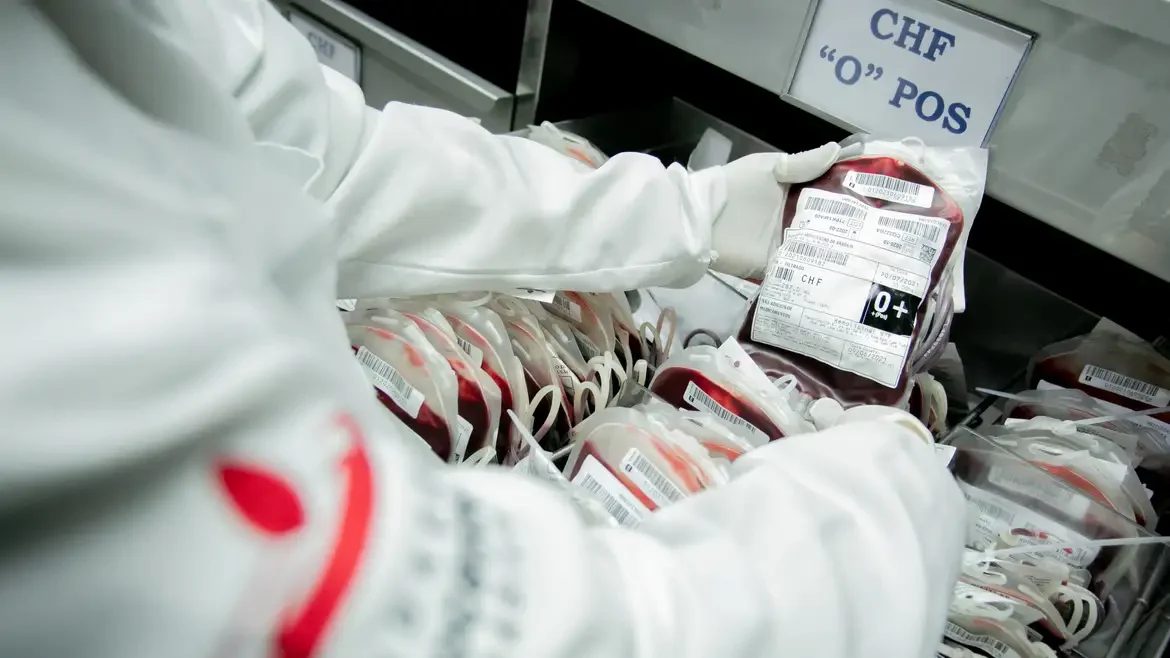
Equipamentos de armazenamento de plasma e amostras de sangue em três instalações do Estabelecimento Francês de Sangue (EFS) foram alvo de um ciberataque no dia 2 de novembro. Os invasores modificaram remotamente os parâmetros de degelo e os limites de temperatura dos refrigeradores, que normalmente operam próximos a -30 ºC, para marcas extremas de até 110 ºC.
Segurança evita perda de insumos médicos Apesar da gravidade da ação, os produtos armazenados — que incluíam bolsas de plasma para transfusões e fabricação de medicamentos — não foram danificados. Alarmes disparados a tempo e a rápida intervenção de funcionários permitiram que os equipamentos fossem controlados, desligados ou tivessem o conteúdo transferido para locais seguros. O EFS garantiu que nenhum item foi perdido e que a saúde dos pacientes não sofreu impacto.
Origem da invasão e investigações em curso A invasão aconteceu por meio da infraestrutura de TI do próprio EFS. A Coolworld, empresa responsável pelos sistemas afetados, declarou que a falha explorada estava em um componente de terceiros e atingiu apenas um grupo reduzido de unidades. O Ministério da Saúde da França e a agência nacional de cibersegurança assumiram as investigações, enquanto o acesso remoto aos aparelhos foi bloqueado e o monitoramento térmico foi intensificado.
Onda de ataques a sistemas de refrigeração na Europa O incidente ocorre logo após episódios semelhantes em redes de supermercados na Bélgica, Luxemburgo, Suécia, Estônia e na própria França, onde freezers foram configurados para até 50 ºC, gerando perdas milionárias e descarte de alimentos. Embora haja semelhanças, as autoridades ainda apuram se há ligação direta entre a sabotagem nos bancos de sangue e os ataques ao setor varejista.
Alerta internacional e recomendações de segurança Diante da escalada de ocorrências, o governo dos Estados Unidos emitiu um aviso sobre vulnerabilidades em sistemas de refrigeração industrial e de cadeia fria, destacando riscos de perdas de estoque, danos materiais e até incêndios. A orientação oficial inclui retirar controladores da internet aberta, usar firewalls, trocar senhas padrão e aplicar atualizações urgentes.
“Toda organização que depende de sistemas de refrigeração e monitoramento deve presumir que pode ser alvo”, afirmou Chris Butera, responsável interino pela área de cibersegurança da CISA, agência vinculada ao Departamento de Segurança Interna (DHS).
A sequência de invasões na Europa evidencia a fragilidade de infraestruturas conectadas à rede. Episódios recentes também envolveram falhas em geladeiras inteligentes na Coreia do Sul, embora causadas por atualizações de rotina das próprias fabricantes, reforçando a necessidade de cautela global com eletrodomésticos e equipamentos industriais conectados.