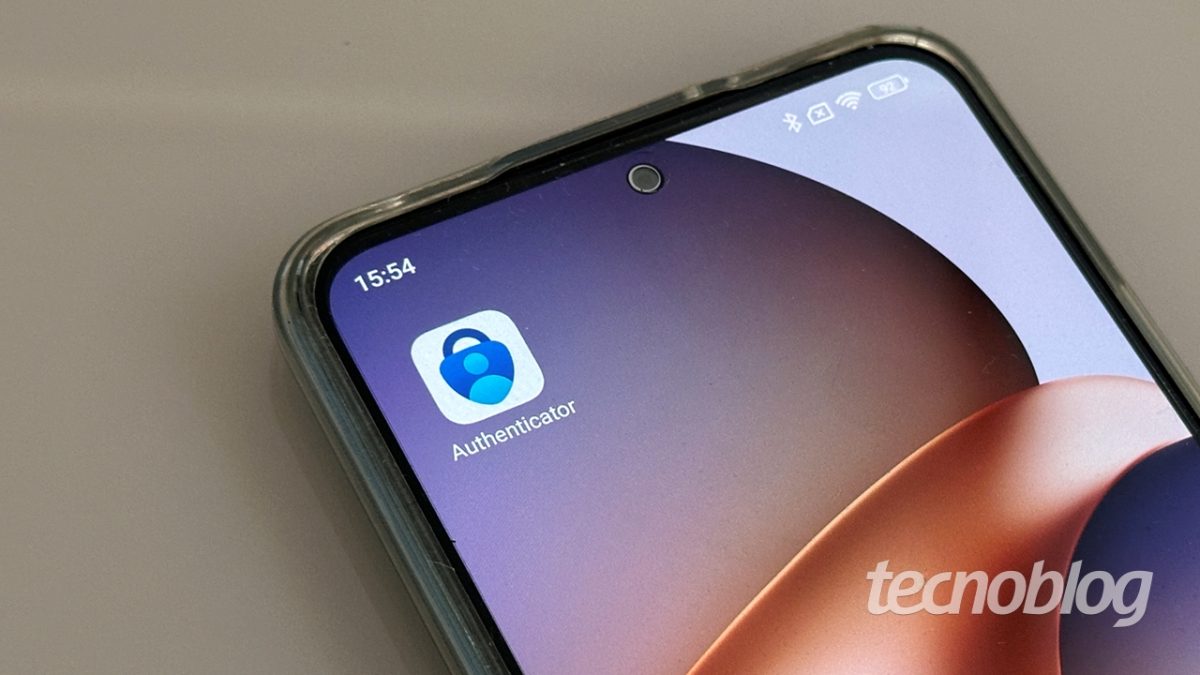
Proprietários de dispositivos com o sistema operacional móvel do Google precisam verificar imediatamente a versão instalada do Microsoft Authenticator. Uma brecha de segurança de alta criticidade foi identificada no utilitário de verificação em duas etapas, exigindo ação rápida dos utilizadores.
Entenda a vulnerabilidade no Android
O problema foi classificado com nota 8,6 de gravidade na escala CVSS 3.1, patamar considerado muito sério por especialistas em tecnologia. A descoberta inicial ocorreu por meio dos analistas da empresa de segurança digital Enclave, que alertaram sobre os riscos associados ao comportamento do programa.
A brecha permitia que softwares maliciosos instalados no mesmo celular simulassem aplicativos legítimos da própria Microsoft. Com isso, o Authenticator era induzido a entregar credenciais valiosas.
Riscos aos dados e contas
Com os dados obtidos de forma ilícita, criminosos conseguiam burlar sistemas de segurança e acessar contas corporativas ou pessoais em diversos serviços conectados. Nos testes práticos realizados pelos pesquisadores, foi possível invadir caixas de e-mail, calendários e documentos protegidos.
Atualização já está disponível
Após a notificação enviada aos desenvolvedores, a fabricante reconheceu oficialmente o problema sob o registro CVE-2026-80097, disponibilizando um patch corretivo em seguida.
Para garantir a proteção contra invasões, os usuários devem atualizar o aplicativo para a versão 6.2606.4246 ou superior. A verificação e o download do pacote mais recente podem ser feitos diretamente na Google Play Store.
Sobre a ferramenta de segurança
O Microsoft Authenticator é amplamente utilizado em smartphones Android e iOS para simplificar o acesso a plataformas digitais e reforçar a segurança digital. O sistema centraliza a autenticação multifator, gera códigos temporários de acesso e dispensa o uso de senhas tradicionais em serviços compatíveis.