A Binance anunciou a liberação das retiradas de bitcoin, ether e criptoativos estáveis no domingo (1.nov.2026), dias após sofrer uma invasão cibernética que resultou no furto de US$ 6,3 bilhões.
Reposição de capital com fundos próprios
Para viabilizar a retomada das operações, a corretora utilizou capital próprio na aquisição de tokens substitutos, cobrindo um montante de US$ 6 bilhões. A fração restante do prejuízo envolve ativos de baixa liquidez, cuja aquisição gradual pode exigir um prazo maior.
Investigação aponta envolvimento estatal
O FBI responsabilizou formalmente o governo da Coreia do Norte pelo ciberataque, associando a ação ao grupo de hackers conhecido como TraderTraitor.
Empresas especializadas em monitoramento de blockchain, como a TRM Labs e a Chainalysis, corroboraram a tese norte-americana. De acordo com a TRM Labs, os invasores atingiram carteiras da plataforma distribuídas em 10 redes diferentes, esvaziando os fundos em um intervalo de aproximadamente 20 minutos.
A mesma empresa de análise destacou que o modus operandi apresenta semelhanças com incidentes passados, a exemplo da invasão à corretora Bybit ocorrida em 2025.
Origem da falha de segurança
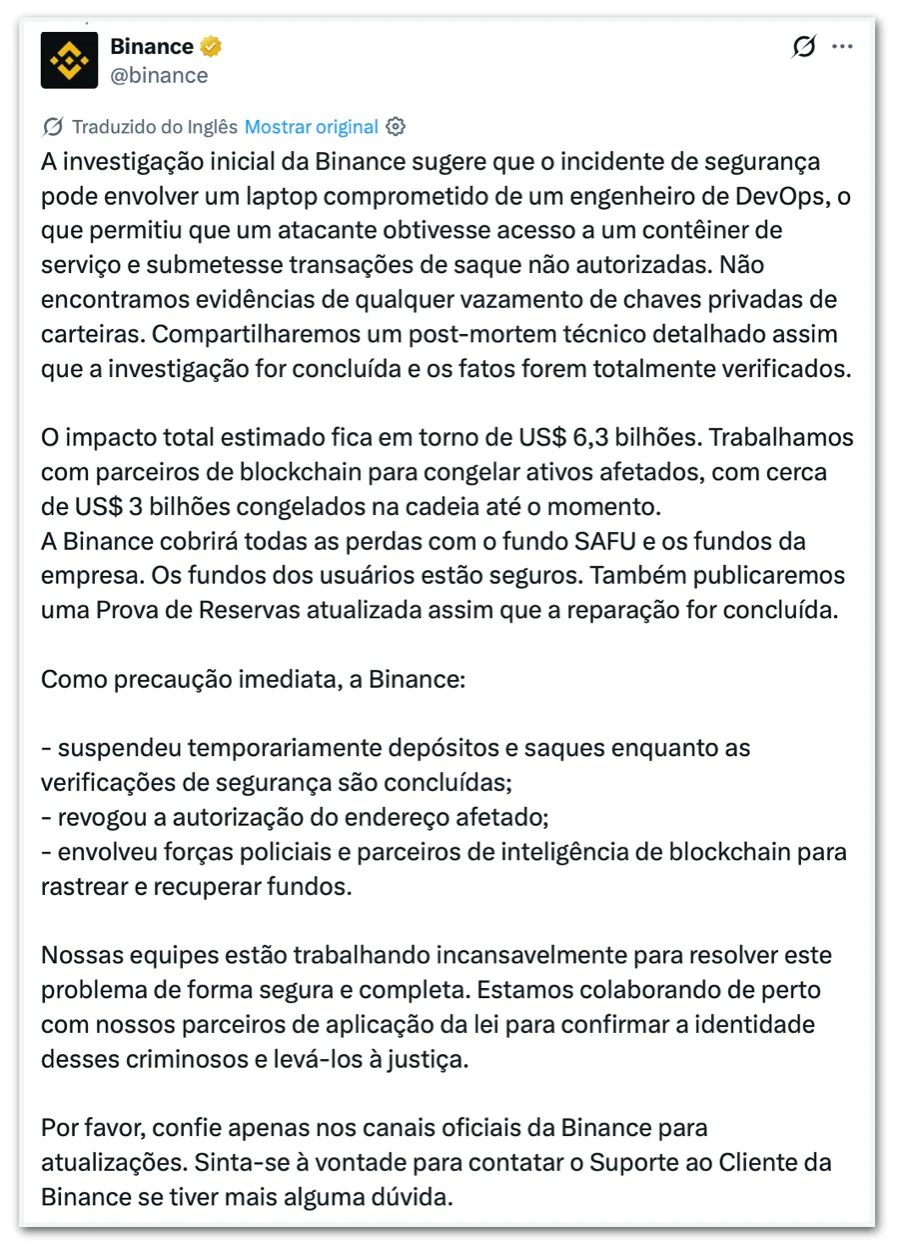
Investigações preliminares divulgadas pela companhia na noite de quinta-feira (29.oct) apontam que a brecha inicial pode ter ocorrido por meio de um computador comprometido, pertencente a um engenheiro da equipe. O acesso indevido viabilizou a entrada nos sistemas e a execução das retiradas não autorizadas.
Em nota divulgada na sexta-feira (30.oct), a administração informou que foram descobertos “pontos adicionais de violação”.
A Binance declarou que “esse foi um ataque complexo”. Disse estar fazendo “tudo o que pode” para resolvê-lo. “Ainda estamos reunindo os fatos e compartilharemos mais diretamente assim que os tivermos”, afirmou.
O caso permanece sob análise técnica enquanto a empresa busca reaver os ativos restantes e reforçar os protocolos de segurança de sua infraestrutura digital.