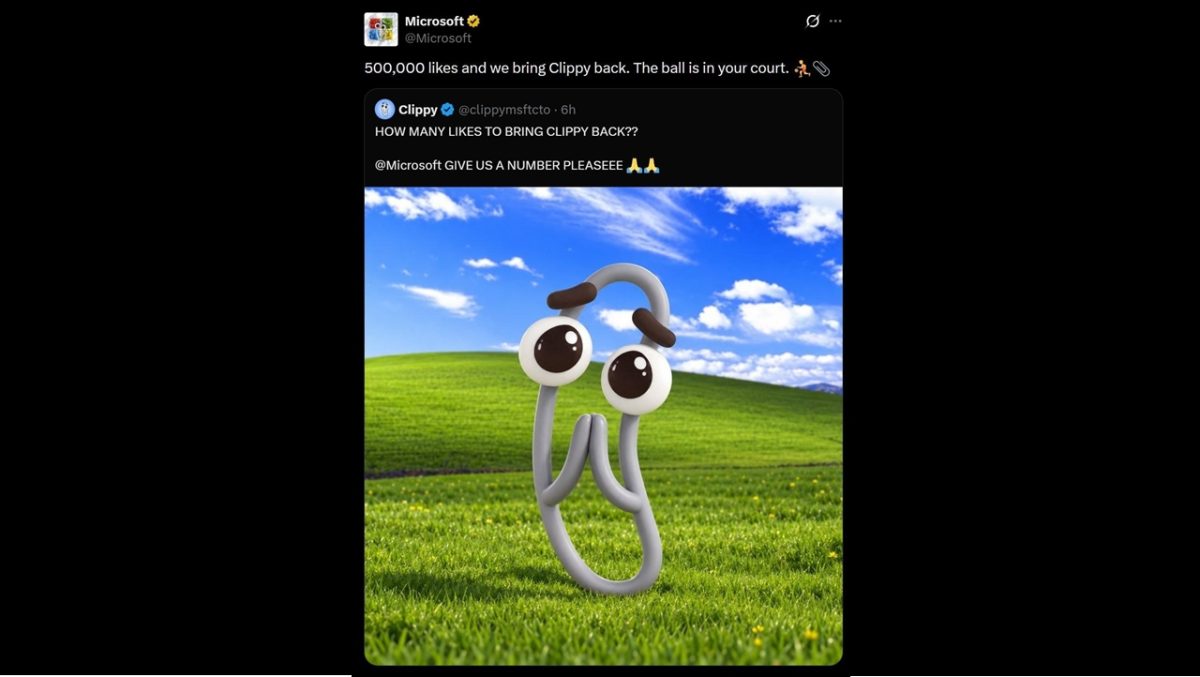
A principal conta da Microsoft na rede social X foi alvo de criminosos virtuais que utilizaram a imagem do clássico mascote Clippy para disseminar um link suspeito. O perfil oficial, que conta com uma base de 13 milhões de seguidores, exibiu uma postagem falsa prometendo o retorno do icônico assistente de papel do Office em troca de curtidas.
O golpe por trás da nostalgia
A publicação que surpreendeu os usuários exibia a mensagem “500.000 curtidas e nós traremos o Clippy de volta”. O conteúdo tratava-se de uma republicação de outra página, o perfil @clippymsftcto, que atualmente encontra-se suspenso. Embora parecesse apenas uma brincadeira nostálgica envolvendo o famoso ajudante dos softwares antigos, a manobra tinha como objetivo real promover criptomoedas através de um esquema potencialmente fraudulento.
A reação e o silêncio da empresa
Graças a uma rápida atuação da equipe de segurança, o conteúdo fraudulento foi deletado em pouco tempo. Na sequência, a companhia emitiu um extenso comunicado de retratação esclarecendo que não apoia ou patrocina qualquer modalidade de ativo digital. No entanto, a nota de esclarecimento permaneceu no ar por apenas trinta minutos antes de também ser apagada, demonstrando o esforço da corporação para conter a repercussão do caso.
Questionada sobre a falha de segurança que permitiu o acesso indevido ao perfil verificado, a organização evitou detalhar o vetor do ataque, limitando-se a confirmar o incidente por meio de um comunicado oficial enviado à imprensa internacional.
“Confirmamos o acesso não autorizado à nossa conta no X, incluindo postagens que não vieram da Microsoft. A conta foi protegida e as postagens não autorizadas foram removidas, e continuamos investigando as circunstâncias.”, declarou Brent Colburn, representante da Microsoft.